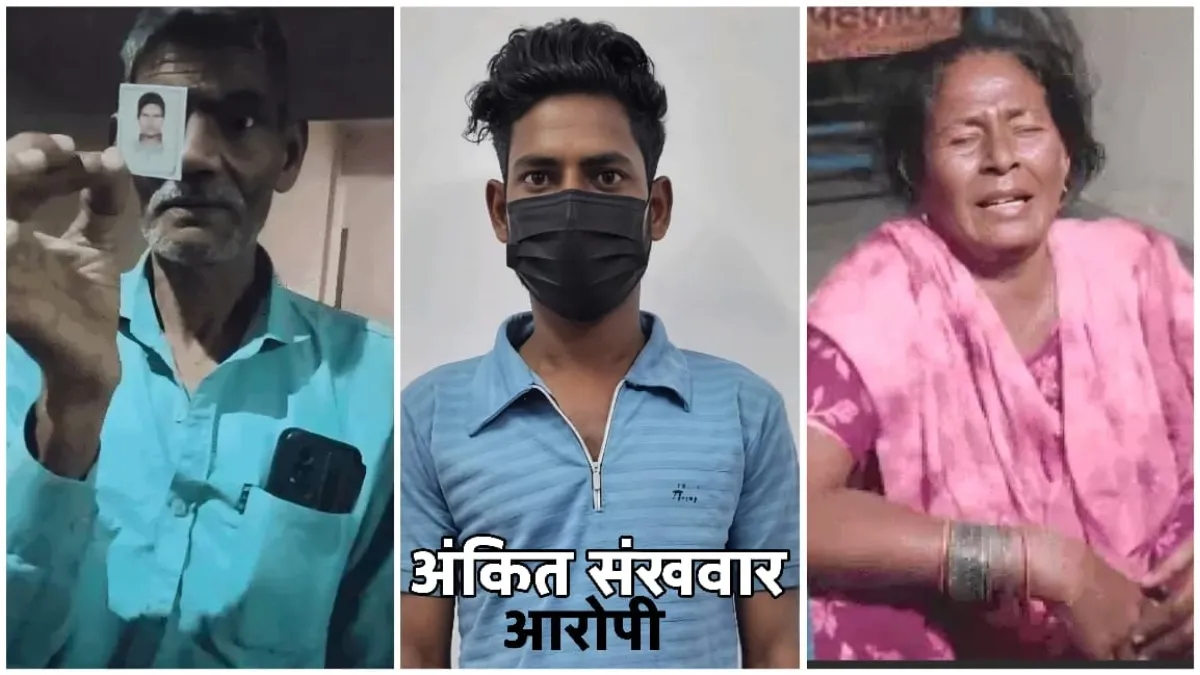
उत्तर प्रदेश के कानपुर में देश विरोधी गतिविधियों में कथित संलिप्तता के मामले में ATS द्वारा गिरफ्तार अंकित संखवार को लेकर जांच एजेंसियों ने एक और बड़ा खुलासा किया है। यूपी एटीएस की जांच में सामने आया है कि अंकित पिछले करीब 10 महीनों से विदेशी संपर्कों के नेटवर्क में सक्रिय था। उसे बांग्लादेश में बैठा एक युवक हैंडल कर रहा था। शेयर ट्रेडिंग और ऑनलाइन गेमिंग के दौरान दोनों की पहचान हुई थी। इसके बाद ज्यादा पैसे कमाने के लालच में अंकित कथित तौर पर फर्जी ई-मेल आईडी तैयार कर विदेशी लोगों को बेचने लगा। एटीएस को अंकित के मोबाइल की कॉल डिटेल और अन्य डिजिटल साक्ष्यों से पाकिस्तान, बांग्लादेश, मिस्र, तुर्की और अमेरिका के नंबरों से संपर्क के रिकॉर्ड मिले हैं। जांच एजेंसियां अब इन संपर्कों की प्रकृति और उनके पीछे सक्रिय लोगों की भूमिका खंगाल रही हैं।
पहली ई-मेल अलामीन को बेची
कानपुर में सामने आए इस मामले की जांच में सामने पाया गया कि अंकित ने प्रॉक्सी नेटवर्क के जरिए फर्जी ई-मेल आईडी तैयार करने का काम शुरू किया था। बताया जा रहा है कि उसने सबसे पहली फर्जी ई-मेल आईडी अलामीन नाम के व्यक्ति को बेची थी। इसके बाद अलामीन ने पाकिस्तान, तुर्की, मिस्र समेत अन्य देशों में संपर्कों की एक चेन तैयार करने में उसकी मदद की। धीरे-धीरे अंकित बल्क में ई-मेल आईडी जनरेट करने लगा।
स्क्रिप्ट से बनाता था हजारों फर्जी आईडी
अंकित ई-मेल आईडी तैयार करने के लिए प्रोग्रामिंग लैंग्वेज स्क्रिप्ट का इस्तेमाल करता था। इस तकनीक के जरिए मोबाइल नंबर की अनिवार्यता को बाईपास कर बड़ी संख्या में ई-मेल अकाउंट तैयार किए जा सकते थे। वह एक साथ हजारों ई-मेल आईडी जनरेट करता था। अपनी पहचान और लोकेशन छिपाने के लिए लैपटॉप के आईपी एड्रेस को वीपीएन और प्रॉक्सी नेटवर्क के जरिए बदलता था। एटीएस को अंकित के लैपटॉप से करीब पांच लाख ई-मेल आईडी मिलने की जानकारी सामने आई है। इन सभी आईडी की जांच की जा रही है। एजेंसियां यह पता लगाने में जुटी हैं कि इनमें से कितनी आईडी का इस्तेमाल धमकी भरे संदेश भेजने और अन्य संदिग्ध गतिविधियों में किया गया।
6000 यूएसडीटी में हुआ भुगतान
जांच एजेंसियों को पता चला है कि अलामीन ने अंकित को 6000 यूएसडीटी का भुगतान किया था। मोबाइल में मिले डिजिटल साक्ष्यों और वॉलेट की जांच में क्रिप्टोकरेंसी के जरिए रकम ट्रांसफर होने के संकेत मिले हैं। एटीएस अब भुगतान के स्रोत, रकम के लेनदेन और इसमें शामिल अन्य लोगों की पहचान करने में जुटी है। अंकित के बैंक खातों की भी जांच की जा रही है। इसके अलावा उसके व्हाट्सएप और फेसबुक पर बने बाय एंड सेल ग्रुप भी जांच के दायरे में हैं। इन ग्रुपों के जरिए ई-मेल आईडी और पासवर्ड खरीदने वाले लोगों का पता लगाया जा रहा है। पुलिस कमिश्नर रघुबीर लाल के मुताबिक, अंकित के कथित आतंकी कनेक्शन की जांच के लिए एटीएस के साथ एनआईए की टीमें भी डिजिटल डाटा का विश्लेषण कर रही हैं। मोबाइल में मिले संदिग्ध विदेशी नंबरों को ट्रेस किया जा रहा है।
स्कूलों से लेकर मेयर कार्यालय तक भेजी गई थी धमकी
पूरा मामला 12 अक्टूबर को सामने आया था जब दिल्ली, नोएडा और गुरुग्राम के कई स्कूलों को एक ई-मेल के जरिए बम से उड़ाने की धमकी दी गई थी। संदेश में खालिस्तान नेशनल आर्मी और बब्बर खालसा का नाम लेते हुए स्कूलों के अलावा पंजाबी गायक दिलजीत दोसांझ के दिल्ली-एनसीआर में प्रस्तावित कार्यक्रम और उनके घर पर बम धमाके की धमकी दी गई थी। इसके बाद 23 अक्टूबर को एक फर्जी ई-मेल के जरिए मुंबई के मेयर कार्यालय को भी बम से उड़ाने की धमकी मिली थी। जांच एजेंसियों ने ई-मेल के आईपी एड्रेस और डिजिटल ट्रेल को खंगालना शुरू किया। इसी जांच के दौरान मूलरूप से घाटमपुर के अनोइया गांव निवासी अंकित संखवार का नाम सामने आया।
लैपटॉप में मिलीं पांच लाख ई-मेल आईडी
एटीएस की टीम ने पश्चिम पारा के सकरापुर, देहली सुजानपुर स्थित अंकित के घर पहुंचकर उसे हिरासत में लिया था। 29 अक्टूबर को उसकी गिरफ्तारी की गई। तलाशी के दौरान उसके पास से लैपटॉप और अन्य डिजिटल उपकरण मिले, जिनकी जांच में करीब पांच लाख ई-मेल आईडी का पता चला। अब एजेंसियां यह पता लगाने में जुटी हैं कि इस पूरे नेटवर्क में अंकित की भूमिका कितनी थी और विदेशी संपर्कों के जरिए किन-किन गतिविधियों को अंजाम दिया गया।
(रिपोर्ट - अनुराग श्रीवास्तव)
ये भी पढ़ें
चिकन खाने के बाद एक ही परिवार के तीन बच्चों की बिगड़ी तबीयत, 7 साल के मासूम की हुई मौत